📷 Image rights belong to respective owners. AndroidHelper.in claims no ownership.
हाल ही में, कैलिफ़ोर्निया के अटॉर्नी जनरल रॉब बोंटा ने आर्टिफिशियल इंटेलिजेंस (AI) कंपनी OpenAI को एक महत्वपूर्ण समन (subpoena) जारी किया है। यह कार्रवाई AI मॉडलों से जुड़े साइबर सुरक्षा जोखिमों की बढ़ती चिंताओं के कारण की गई है। इस समन का उद्देश्य OpenAI की प्रथाओं और AI सुरक्षा उपायों के बारे में जानकारी एकत्र करना है, जो भविष्य में AI तकनीक के विकास और विनियमन को प्रभावित कर सकता है।
समन क्यों जारी किया गया है?
कैलिफ़ोर्निया के अटॉर्नी जनरल ने OpenAI को AI के संभावित साइबर सुरक्षा जोखिमों को लेकर चिंता जताते हुए यह समन जारी किया है। यह कदम AI तकनीक के तेजी से विकास के बीच डेटा सुरक्षा, गोपनीयता और सिस्टम अखंडता सुनिश्चित करने के लिए नियामक निकायों द्वारा बढ़ती जांच का हिस्सा है। इस समन के माध्यम से, अटॉर्नी जनरल कार्यालय OpenAI से विस्तृत जानकारी मांग रहा है ताकि AI मॉडलों से उत्पन्न होने वाले खतरों और उन्हें कम करने के लिए कंपनी द्वारा उठाए गए कदमों को समझा जा सके।
यह एक औपचारिक कानूनी प्रक्रिया है जो किसी व्यक्ति या संस्था को अदालत या सरकारी एजेंसी के सामने पेश होने या दस्तावेज प्रस्तुत करने का आदेश देती है। इस मामले में, यह AI सुरक्षा जोखिमों के बारे में जानकारी जुटाने के लिए एक नियामक जांच की शुरुआत है। इसका मतलब यह नहीं है कि OpenAI पर कोई गलत काम करने का आरोप लगाया गया है, बल्कि यह एक सूचना-एकत्रित करने वाला चरण है।
AI साइबर सुरक्षा जोखिम क्या हैं?
AI साइबर सुरक्षा जोखिम कई प्रकार के हो सकते हैं, जिनमें डेटा उल्लंघन, गोपनीयता का उल्लंघन, AI मॉडलों का दुर्भावनापूर्ण उपयोग, और सिस्टम कमजोरियां शामिल हैं। जैसे-जैसे AI मॉडल अधिक परिष्कृत होते जा रहे हैं और हमारी दैनिक दिनचर्या में एकीकृत होते जा रहे हैं, उनसे जुड़े संभावित खतरे भी बढ़ रहे हैं। इन जोखिमों में प्रशिक्षित डेटा का दुरुपयोग, AI सिस्टम में छेड़छाड़ करके गलत जानकारी फैलाना, या संवेदनशील डेटा तक अनधिकृत पहुंच प्राप्त करना शामिल हो सकता है।
इन जोखिमों को संबोधित करना महत्वपूर्ण है क्योंकि AI का उपयोग बैंकिंग से लेकर स्वास्थ्य सेवा और मनोरंजन तक विभिन्न क्षेत्रों में बढ़ रहा है। कैलिफ़ोर्निया के अटॉर्नी जनरल की जांच यह सुनिश्चित करने के लिए एक कदम है कि AI तकनीक के विकास के साथ-साथ मजबूत सुरक्षा उपाय भी विकसित किए जाएं। यह सुनिश्चित करना आवश्यक है कि ये शक्तिशाली उपकरण सुरक्षित और जिम्मेदार तरीके से उपयोग किए जाएं।
Android उपयोगकर्ताओं पर इसका क्या असर होगा?
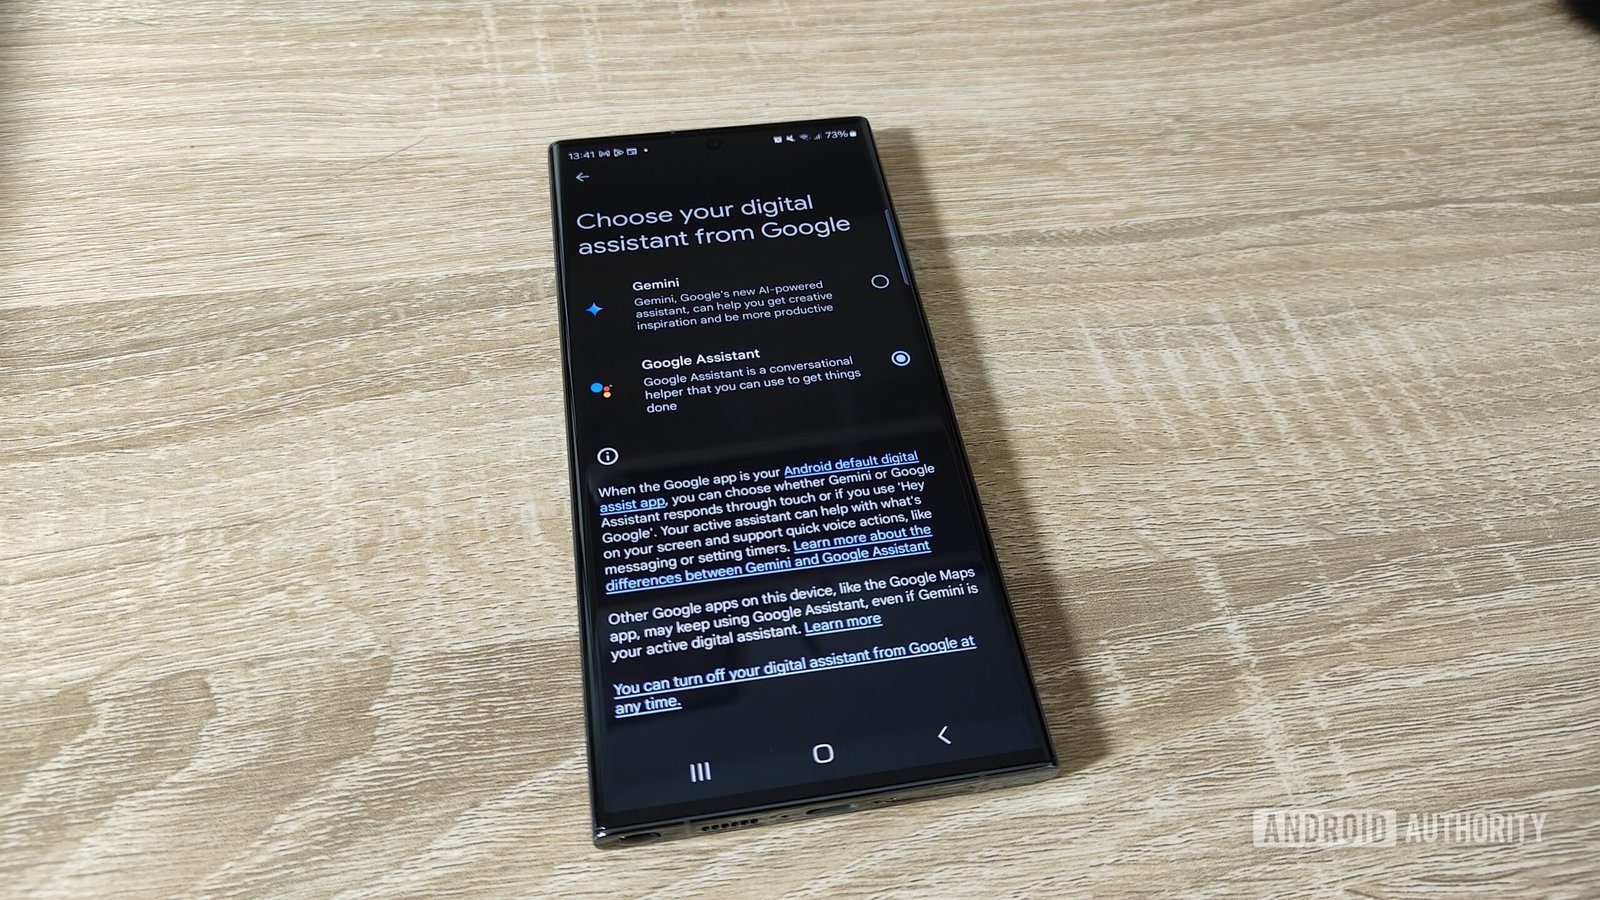
यह कार्रवाई भले ही सीधे Android अपडेट या डिवाइस से संबंधित न हो, लेकिन इसका Android उपयोगकर्ताओं पर अप्रत्यक्ष और महत्वपूर्ण प्रभाव पड़ सकता है। आज के समय में, कई Android ऐप्स और Google के अपने ऑपरेटिंग सिस्टम में AI-संचालित सुविधाएँ गहराई से एकीकृत हैं। चाहे वह Google Assistant हो, इमेज प्रोसेसिंग हो, या विभिन्न उत्पादकता ऐप्स हों, ये सभी किसी न किसी रूप में AI मॉडलों का उपयोग करते हैं।
यदि OpenAI जैसे प्रमुख AI प्रदाताओं को अपनी सुरक्षा प्रथाओं को मजबूत करना पड़ता है, तो इससे पूरे AI उद्योग में बेहतर सुरक्षा मानकों को बढ़ावा मिलेगा। इसका मतलब है कि भविष्य में Android उपकरणों पर उपयोग होने वाले AI-संचालित ऐप्स और सेवाओं के लिए अधिक सुरक्षित और विश्वसनीय आधार बन सकता है। इससे Android उपयोगकर्ताओं का डेटा अधिक सुरक्षित हो सकता है और AI सुविधाओं के उपयोग में उनका विश्वास बढ़ सकता है। यह एक सकारात्मक अपडेट है जो Android इकोसिस्टम में AI के भविष्य को मजबूत करेगा।
भारत के संदर्भ में इसकी क्या प्रासंगिकता है?
यह समन कैलिफ़ोर्निया राज्य द्वारा जारी किया गया है और इसके सीधे भारत पर तत्काल कोई कानूनी प्रभाव नहीं है। इस विशिष्ट मामले के संबंध में भारत-विशिष्ट डेटा उपलब्ध नहीं है। हालांकि, यह ध्यान रखना महत्वपूर्ण है कि OpenAI और अन्य वैश्विक AI कंपनियाँ अपने उत्पादों और सेवाओं को दुनिया भर में पेश करती हैं, जिनमें भारत भी शामिल है। भारतीय Android उपयोगकर्ता भी ChatGPT और अन्य AI-आधारित सेवाओं का उपयोग करते हैं जो इन कंपनियों द्वारा संचालित होती हैं।
इसलिए, कैलिफ़ोर्निया जैसे प्रमुख बाजारों में नियामक कार्रवाई अक्सर वैश्विक उद्योग मानकों को प्रभावित करती है। यदि OpenAI को अपनी सुरक्षा प्रक्रियाओं में बदलाव करने पड़ते हैं, तो संभावना है कि ये बदलाव वैश्विक स्तर पर लागू होंगे, जिससे भारतीय Android उपयोगकर्ताओं को भी लाभ मिल सकता है। यह कार्रवाई भारत में AI विनियमन पर चर्चा को भी बढ़ावा दे सकती है, जिससे भविष्य में स्थानीय स्तर पर भी AI सुरक्षा के लिए मजबूत ढाँचे तैयार हो सकें।
आगे क्या उम्मीद की जा सकती है?
यह समन एक लंबी जांच प्रक्रिया की शुरुआत है। अटॉर्नी जनरल कार्यालय OpenAI से प्राप्त जानकारी की समीक्षा करेगा और संभावित रूप से अतिरिक्त कदम उठाएगा। इस प्रक्रिया के परिणामस्वरूप नए उद्योग दिशानिर्देश, नियामक आवश्यकताएं, या AI कंपनियों के लिए सुरक्षा प्रोटोकॉल में बदलाव हो सकते हैं। इन परिवर्तनों का उद्देश्य AI तकनीक के बढ़ते उपयोग के साथ सार्वजनिक सुरक्षा और डेटा गोपनीयता सुनिश्चित करना है।
यह कार्रवाई एक महत्वपूर्ण संकेत है कि नियामक निकाय AI के नैतिक और सुरक्षित विकास पर कड़ी नजर रख रहे हैं। कंपनियों को अब न केवल AI की क्षमताओं पर ध्यान देना होगा, बल्कि उससे जुड़े जोखिमों को कम करने के लिए भी सक्रिय रूप से काम करना होगा। यह सब अंततः उन Android उपयोगकर्ताओं के लिए बेहतर और सुरक्षित AI अनुभव प्रदान करने में मदद करेगा जो अपनी दैनिक गतिविधियों के लिए AI पर बहुत अधिक निर्भर करते हैं।
हमारी राय
कैलिफ़ोर्निया के अटॉर्नी जनरल द्वारा OpenAI को AI साइबर सुरक्षा जोखिमों पर समन जारी करना AI उद्योग के लिए एक महत्वपूर्ण मोड़ है। यह दर्शाता है कि नियामक अब AI के तेजी से विकास को गंभीरता से ले रहे हैं और सुरक्षा व गोपनीयता को प्राथमिकता दे रहे हैं। Android उपयोगकर्ताओं के लिए, यह एक सकारात्मक विकास है क्योंकि यह AI-संचालित सेवाओं की सुरक्षा को मजबूत करने की दिशा में एक कदम है, जिससे अंततः उनके डेटा और अनुभव को लाभ होगा। हालांकि यह सीधे Android OS अपडेट नहीं है, यह AI इकोसिस्टम में एक महत्वपूर्ण ‘अपडेट’ है जो Android उपयोगकर्ताओं के लिए AI के भविष्य को आकार देगा।
📱 यह भी पढ़ें:
अक्सर पूछे जाने वाले सवाल (FAQs)
कैलिफ़ोर्निया के अटॉर्नी जनरल ने OpenAI को समन क्यों जारी किया है?
यह समन AI से जुड़े साइबर सुरक्षा जोखिमों पर चिंता के कारण जारी किया गया है, जिसका उद्देश्य OpenAI की सुरक्षा प्रथाओं के बारे में जानकारी जुटाना है।
क्या यह समन Android उपयोगकर्ताओं को सीधे प्रभावित करेगा?
यह सीधे Android अपडेट नहीं है, लेकिन AI-संचालित Android ऐप्स और सेवाओं की सुरक्षा में सुधार करके यह अप्रत्यक्ष रूप से Android उपयोगकर्ताओं को प्रभावित कर सकता है।
इस समन का भारत पर क्या प्रभाव पड़ेगा?
इस विशिष्ट समन का भारत पर सीधा कानूनी प्रभाव नहीं है, लेकिन यह वैश्विक AI सुरक्षा मानकों को प्रभावित कर सकता है, जिससे भारतीय Android उपयोगकर्ताओं को भी अप्रत्यक्ष लाभ मिल सकता है।
AI साइबर सुरक्षा जोखिम क्या होते हैं?
AI साइबर सुरक्षा जोखिमों में डेटा उल्लंघन, गोपनीयता का उल्लंघन, AI मॉडलों का दुर्भावनापूर्ण उपयोग, और सिस्टम कमजोरियां शामिल हो सकती हैं।
इस जांच का अंतिम परिणाम क्या हो सकता है?
इस जांच से AI कंपनियों के लिए नए उद्योग दिशानिर्देश, नियामक आवश्यकताएं, या सुरक्षा प्रोटोकॉल में बदलाव आ सकते हैं, जिसका उद्देश्य AI के सुरक्षित उपयोग को सुनिश्चित करना है।